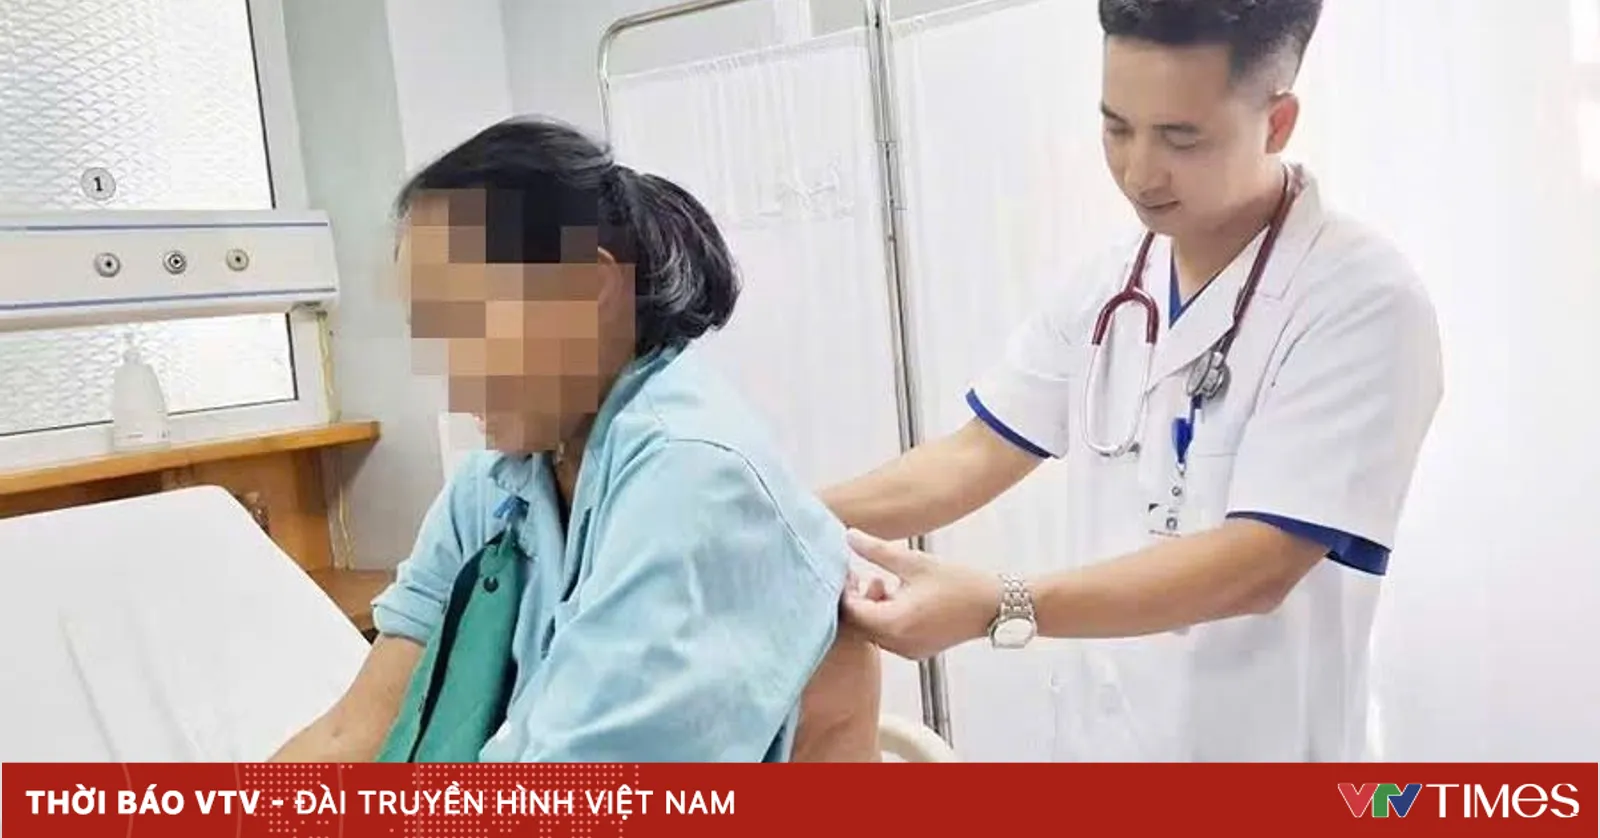
芹苴市一名信息安全專業大四學生阮誌慶(Nguyễn Chí Khanh,2004年生,金甌省人)在閱讀WordPress插件源代碼時,發現其中存在將數據直接帶入數據庫查詢、未經必要安全處理的代碼段。他自行搭建測試環境進行驗證,確認一處SQL注入漏洞,隨後以同樣方式又找出三處同類漏洞。
這些發現通過Patchstack的漏洞賞金計劃上報。Patchstack是專注WordPress生態安全研究的機構。經其核驗,其中三處漏洞獲得國際CVE編號,可供安全社區統一查詢和引用。三處漏洞分別記錄在WordPress的兩款插件WP w3all phpBB和WP BASE Booking上:WP w3all phpBB的漏洞於8月20日公佈,WP BASE Booking的兩處漏洞於10月5日公佈。
據阮誌慶提供的評估結果,WP BASE Booking上的CVE-2026-103352漏洞評分為9.3分(滿分10分),屬於嚴重級別,且攻擊者無需登錄即可利用。另外兩處漏洞評分為8.5分,需持有Subscriber級別賬號才能利用;該級別在WordPress中權限較低,通常僅允許登錄和管理個人信息,因此允許用戶自行註冊賬號的網站仍可能存在風險。第四處漏洞於10月13日獲得確認。
阮誌慶從今年7月左右開始研究WordPress插件,主要選擇自己最熟悉的PHP語言編寫的源代碼。他發現的漏洞均屬於查詢結果不直接顯示在網頁上的類型,需通過間接跡象證明漏洞真實存在。每處漏洞從發現異常跡象到驗證可利用性,約需1至2天,最耗時的是構建清晰的復現步驟,以便接收方獨立核驗。
除上述漏洞外,阮誌慶曾在2023年和2024年獲得F-Hacker競賽第二名,並多次獲得學校優秀學生稱號。儘管尚未畢業,他已從事約一年的企業滲透測試工作。芹苴FPT大學信息安全教育講師阮明哲(Nguyễn Minh Triết)評價說,阮誌慶在課堂成績上並非最突出,但實踐能力強,能完成並非所有學生都能做的工作;接觸實際環境,尤其在實習階段,有助於他朝自己喜歡的專業方向發展。阮誌慶表示希望繼續從事滲透測試和安全研究,並在學習和工作之餘通過專業項目持續查找、上報漏洞。


 越南中文社