
越南公安部網絡安全局(A05)10月19日發佈緊急警示,指出一種利用不同文字編碼中外觀相近字符偽造域名的詐騙手法正在互聯網上增多。該局稱,詐騙者通過註冊與銀行、電商平臺或企業官方網站地址幾乎相同的域名,誘導用戶點擊後竊取賬戶、銀行卡及一次性驗證碼等信息。
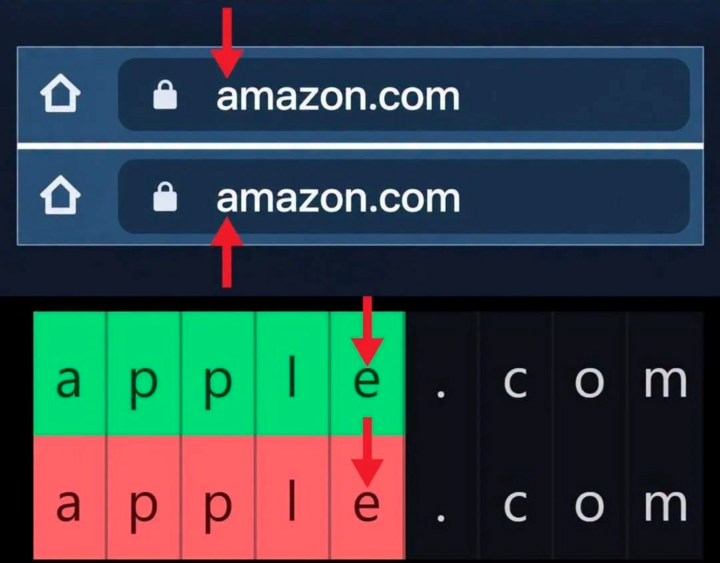
網絡安全局說明,這類手法在技術上利用不同字符集之間的視覺相似性,通常被稱為同形域名攻擊。詐騙者保留正規網站域名的主體結構,只把其中一個或多個字母替換為外形接近的外來字符,例如用希臘字母“α”替換拉丁字母“a”。在多數瀏覽器界面或常用字體下,這種差別幾乎無法用肉眼分辨,用戶若不逐字核對地址欄便難以察覺。
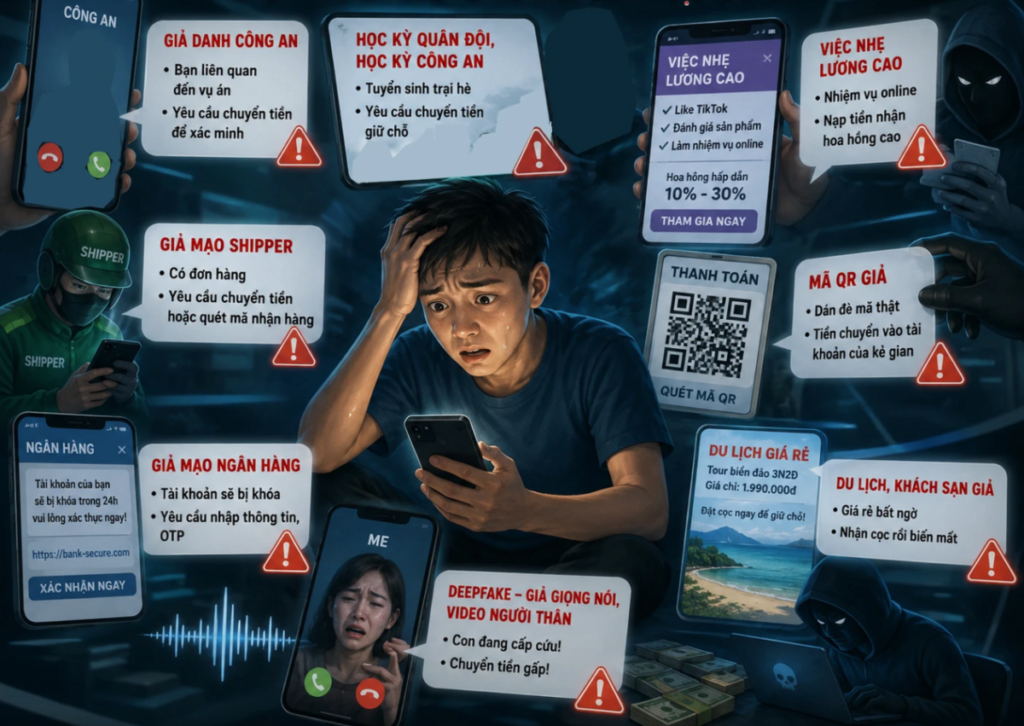
在搭建仿冒域名後,詐騙者會複製原網站的整套圖形界面、品牌標識和內容佈局,以營造可信感,再通過短信、冒名電子郵件、社交平臺通知、網絡廣告或論壇群組消息大量散佈惡意鏈接。網絡安全局稱,這些誘導內容多利用用戶貪圖利益或一時焦慮的心理,常見形式包括中獎通知、答謝贈禮、要求確認延遲配送的訂單、退款通知,以及要求緊急處理賬戶被鎖的警告。
該局表示,用戶一旦進入這些目標網站並按指引操作,便會無意中提供登錄賬號、登錄密碼、信用卡信息和一次性驗證碼(OTP)。詐騙系統隨即實時記錄這些數據,登錄正規銀行應用或電子錢包轉移餘額,並將收集到的個人信息用於後續欺詐或違法行為。
網絡安全局建議用戶在進行任何操作前全面核對網站地址,特別留意異常字符、夾雜的連字符和陌生的域名後綴;與其點擊短信或社交平臺發來的鏈接,不如手動輸入此前已確認的地址,或優先使用服務提供方發佈的官方移動應用。該局還建議不向任何人提供密碼、PIN碼或OTP碼,不將其輸入來源不明的網站,為賬戶設置強密碼並啟用多因素認證(MFA),定期更新操作系統和瀏覽器,並使用系統自帶的惡意網站過濾警示工具。
對於涉及餘額變動或賬戶狀態的可疑通知,網絡安全局要求用戶通過官方總機或支持渠道直接聯繫核實。若已在不熟悉的網站輸入個人數據,該局建議立即從另一臺安全設備更改相關賬戶密碼,隨後聯繫銀行或服務提供方凍結賬戶、暫停在線交易,並完整保存屏幕截圖、短信記錄、詐騙網站地址和資金變動對賬單作為證據,及時向公安機關報案,以便調查和凍結資金流向。

 越南中文社


