這不僅涉及對網絡安全和保護技術的投資,還包括制定清晰的戰略和協調的跨職能危機應對計劃。公司還可以從網絡保險中獲取顯著價值,以加強其事件響應準備。
根據全球領先專業服務公司怡安基於安全的風險分析,到2025年第四季度,勒索軟件攻擊頻率較2019年增加了650%。這既反映了勒索軟件風險的普遍性,也表明它已從潛在危險轉變為活躍的現實威脅。
在整個亞洲,約有660家組織被列入勒索軟件洩密網站,顯示出攻擊日益組織化且明確以獲取經濟利益為目標的趨勢。僅在過去兩年中,越南就有10起針對大型組織的勒索軟件攻擊被正式記錄,此外還有許多其他網絡攻擊可能未被公開記錄。
即使是在系統安全和網絡安全方面投入巨資的公司,也無法完全避免因員工失誤或與之合作的眾多第三方技術平臺提供商的漏洞而引發的網絡攻擊。因此,制定完善的事件響應計劃至關重要。
即使在正常運營條件下,信息技術、財務、法律和行政管理等部門之間的協調、信息共享和決策也可能出現缺口。如果沒有明確的流程和明確的責任分工,組織可能面臨延遲或不一致的響應,導致損失增加、業務中斷時間延長和聲譽受損。
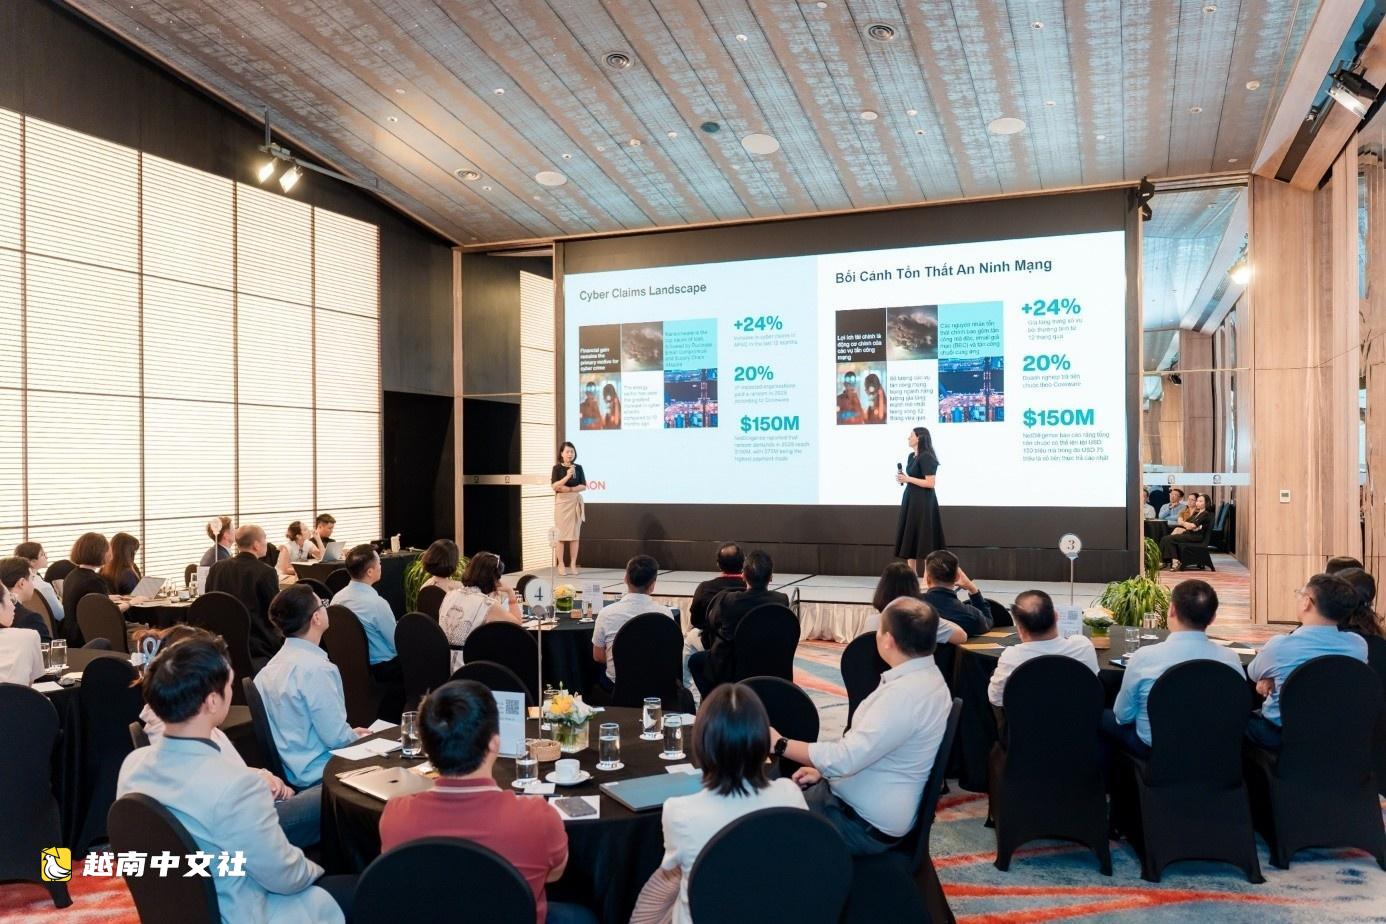
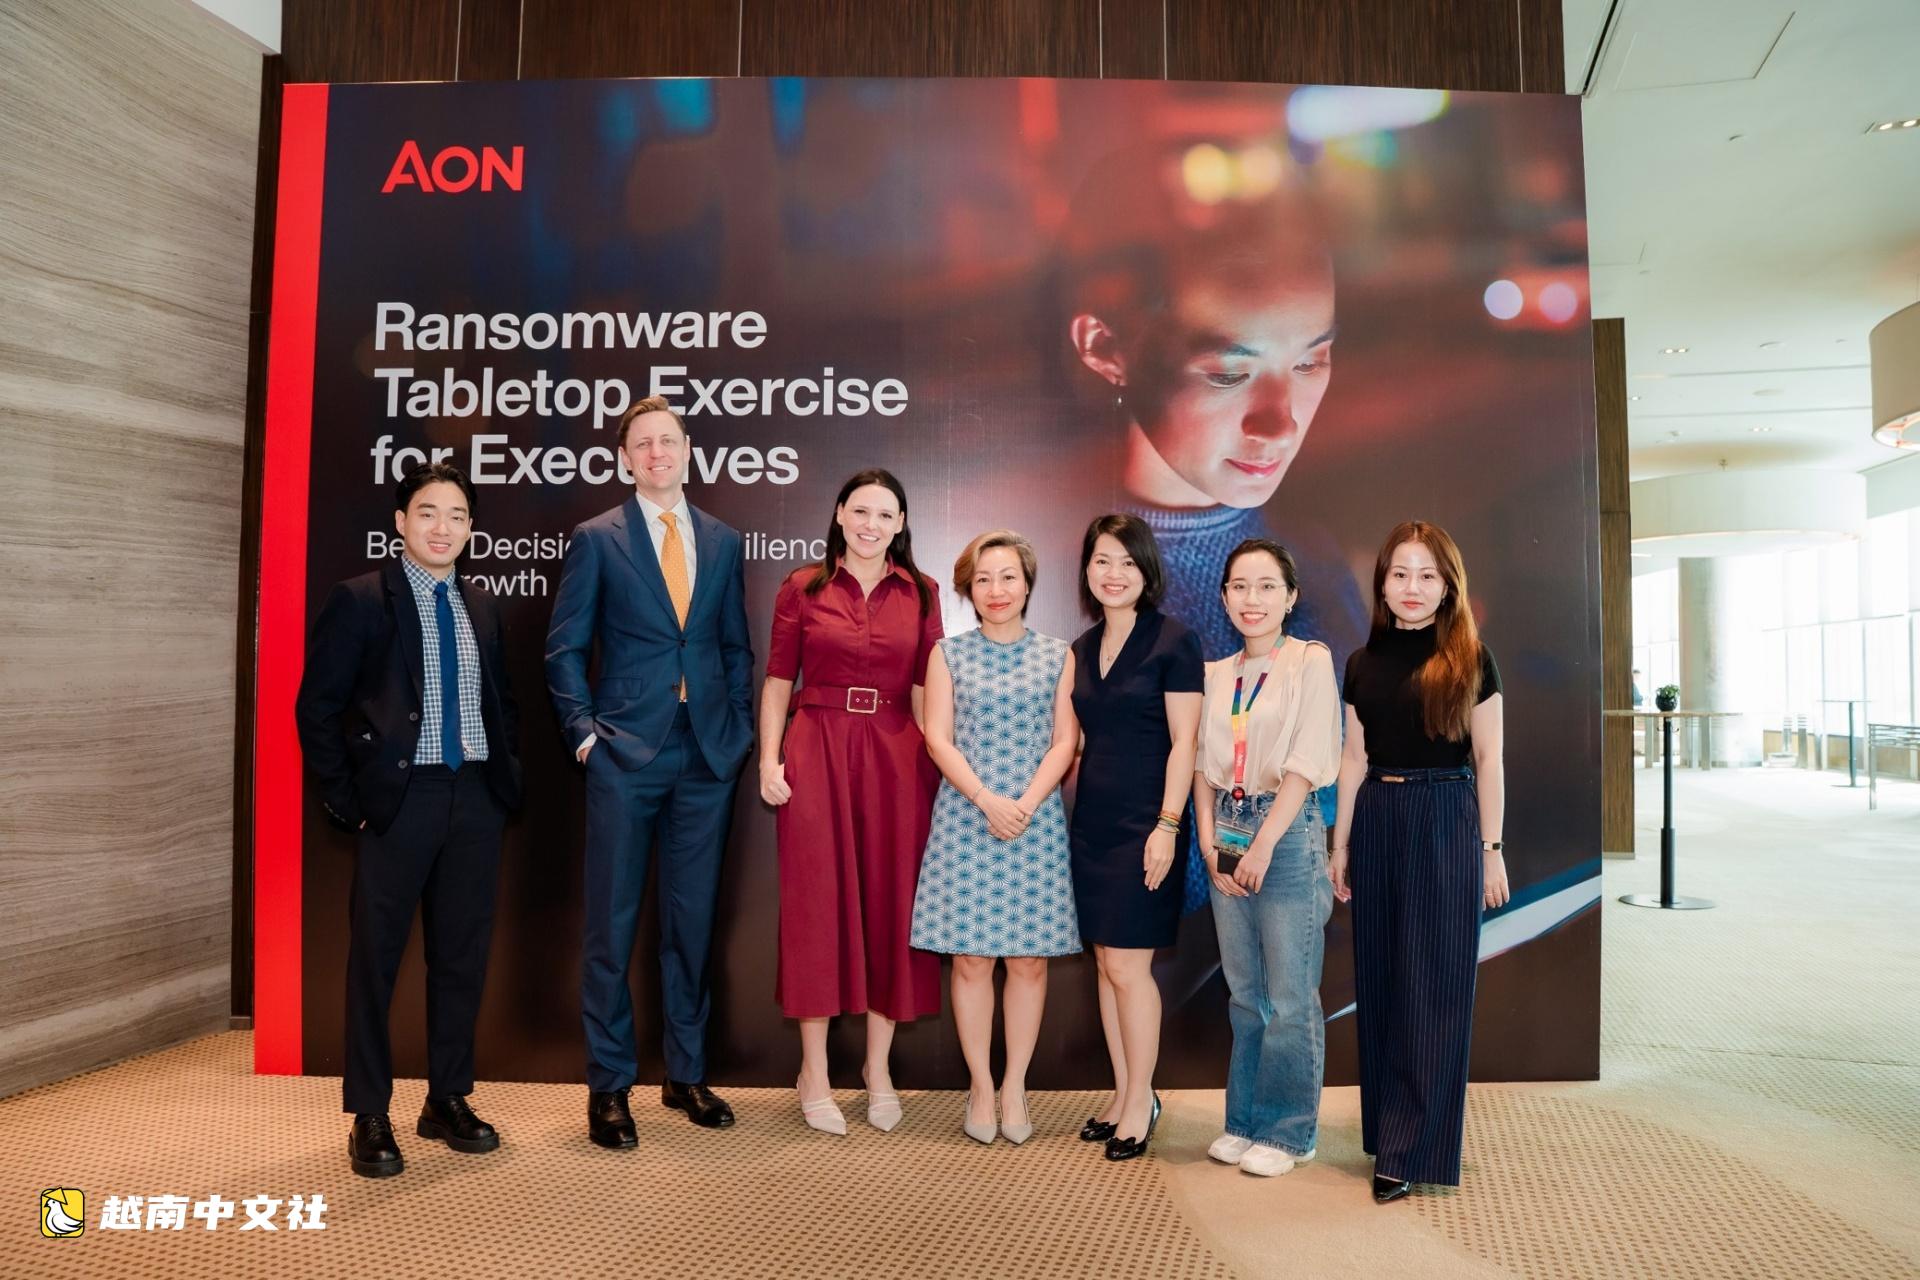
怡安於5月26日(胡志明市)和5月28日(河內)為高管舉辦的勒索軟件桌面演習強化了組織的若干優先事項。在此次演習中,企業領導者被置於模擬的勒索軟件攻擊場景中,並被要求以首席執行官、首席信息安全官、首席財務官、首席風險官或法律顧問的身份直接討論並提出應對方案。由此得出幾個關鍵見解供企業參考。
首先,應對網絡事件(尤其是勒索軟件攻擊)並非信息技術部門的專屬責任。雖然信息技術部門提供了關於技術應對策略、影響範圍、預期停機時間和恢復成本的關鍵輸入,以指導組織的整體響應,但關鍵決策需要更廣泛領導層的參與。
諸如是否支付贖金、如何以及必須通知哪些方以遵守法律和合同義務、適當的溝通策略以及聘請哪些外部專家等決策,需要領導團隊中其他職能部門的見解和建議。
高級領導層的作用是決定性的,因為他們必須平衡運營連續性、財務壓力和聲譽考量。同時,所有相關職能部門必須瞭解自己的角色,並做好事件發生的準備。
其次,網絡保險不僅是彌補財務損失的解決方案,還能在事件發生時提供專業資源,包括取證調查、法律諮詢、溝通支持和系統恢復服務。這些資源對於幫助公司做出明智決策、控制影響和加快恢復時間至關重要。在將網絡保險納入風險管理時,公司應主動了解可用的資源,並將其整合到事件響應計劃中。
網絡保險市場現已進入更成熟的階段,許多新保險公司加入,承保能力擴大,競爭條款總體上對買方有利。
第三,事件響應計劃必須定期更新和測試,因為網絡風險格局不斷演變。新興威脅不僅來自快速發展的技術漏洞,還來自人工智能的廣泛採用以及針對關鍵國家基礎設施和設施的國家關聯或地緣政治網絡攻擊的興起。此外,關於數據保護、個人數據、網絡安全和人工智能的新法規也需要公司密切關注。
預防、應對和恢復網絡事件需要公司不斷增加投資。能夠建立穩健且可持續的網絡韌性的組織將更有利於最大限度地減少中斷和損失,增強競爭力,提升聲譽和品牌,從而推動長期增長。
怡安於1993年在越南開設了第一家辦事處。怡安越南在河內和胡志明市辦事處擁有150多名專業人員,是越南領先且歷史悠久的保險和再保險經紀、企業風險和員工福利諮詢提供商,藉助怡安集團的全球網絡、專業知識和數據分析驅動的運營模式。作為世界領先的保險經紀公司之一,怡安的6萬名員工與120多個國家和地區的客戶合作,共同做出更好的決策。
 越南中文社