由越南國家網絡安全協會(NCA)與IEC集團等機構聯合組織的2026年越南安全峰會於5月22日在河內舉行,會議特別強調了人力資源、勞動力發展以及提升政府機構、組織、企業和全社會用戶的網絡安全意識與技能等問題。
國防部網絡作戰司令部副司令阮松雄少將強調,數字化轉型、數字數據和互聯網已成為全國大部分管理、生產、商業和基本公共服務活動的基礎。
阮松雄確認,保護國家關鍵基礎設施的網絡安全必須被視為關乎國家發展的長期戰略任務。他指出,過去的網絡攻擊主要針對孤立的破壞或小規模的財務收益,而如今的攻擊已演變為大規模、高度組織化且技術深度複雜的行動。
“許多網絡攻擊組織現在利用人工智能、利用零日漏洞、針對供應鏈,並在激活前長期靜默植入惡意代碼,”阮松雄說。“許多攻擊不再僅以竊取數據為目的,而是旨在破壞基本服務、控制系統、破壞運營基礎設施並削弱公眾信任,從而對經濟和國家安全造成後果。”
“當今最持久的挑戰之一是高質量網絡安全人才的短缺。許多企業缺乏具備足夠專業知識的團隊、網絡安全監控力量、事件響應流程以及獨立的測試和評估能力。尤其是中小企業,由於預算限制,在建立專門的網絡安全團隊方面面臨重大困難,”他補充道。
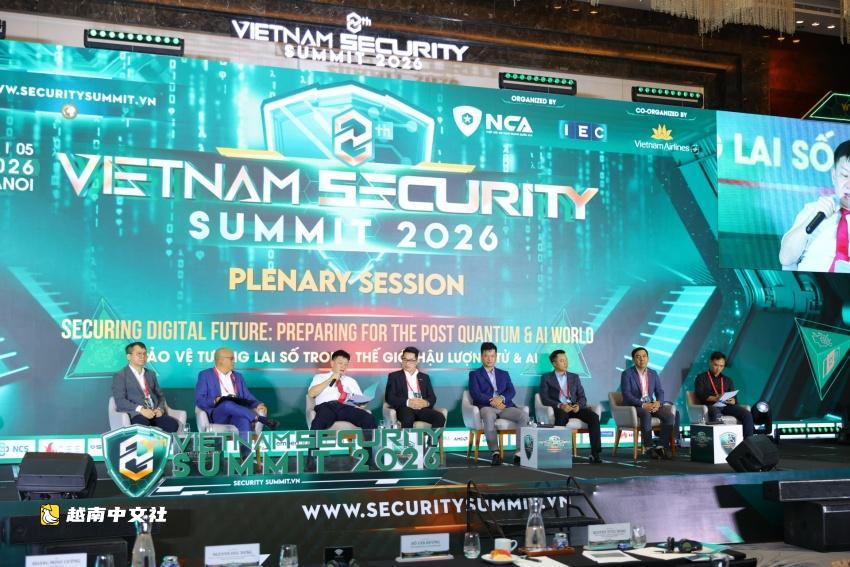
公安部網絡安全與高科技犯罪預防局副局長阮洪全上校表達了同樣的擔憂,他表示未來一段時期網絡安全形勢預計將更加複雜。
“針對關鍵信息系統、金融基礎設施、能源、電信、個人數據和企業數據的威脅將持續增加,”他補充道。“因此,政府機構、組織和企業必須進一步加強網絡安全意識,投資於技術、人員和風險管理能力,並加強與相關部門的協調,以便及早並遠距離地檢測、預防和應對威脅。”
阮洪全還建議,越南應進一步加快構建一個主動、同步且可持續的國家網絡安全生態系統。
“這需要國家管理機構、技術企業、研究機構和網絡安全專家社區之間加強協調,”阮洪全表示。“NCA將繼續與監管機構、商業社區和技術組織合作,促進合作、知識共享並增強越南的網絡安全能力。”
Sophos公司亞太及日本區域銷售工程高級總監菲利普·迪米特里烏指出,峰會主題“掌控每一次威脅”反映了越南許多組織當前面臨的領導力現實。
“隨著各行業數字化轉型加速,網絡風險已直接與業務連續性、監管信心和運營韌性相關聯。挑戰不在於缺乏安全工具,而在於缺乏控制,例如可見性有限、防禦碎片化以及事件發生時響應緩慢,”迪米特里烏說。
“成功組織的與眾不同之處在於它們能夠簡化安全同時改善成果。領導者需要清晰瞭解用戶、設備和網絡的風險,並確信威脅能夠及早發現並快速遏制。在安全團隊精簡且對正常運行時間、數據保護和問責制的期望不斷提高的環境中,這一點尤為關鍵,”他補充道。

據迪米特里烏稱,這些挑戰可以通過集成的人工智能驅動安全方法來解決,該方法將預防、檢測和響應相結合。
“企業無需管理孤立的系統,而是可以在整個環境中獲得關聯的洞察,從而專注於真正的威脅而非噪音。自動化與人類專業知識協同工作,以加速響應並減少業務影響,”他補充道。
“掌控每一次威脅”不僅僅是一個口號,而是從被動防禦向系統性網絡安全風險管理轉變,幫助企業在越南快速發展的數字經濟中增強韌性、滿足合規要求並實現可持續增長,”迪米特里烏說。
IBM東盟數據與AI平臺區域負責人阮俊康表示,隨著AI採用加速,信任成為業務必需品。
“企業必須確保AI在多樣化的數據環境中透明、安全且受到治理,這些數據位於結合了數據湖和數據倉庫最佳特性的現代數據平臺(即湖倉一體)中,”阮俊康說。“本次會議將重點介紹如何在完整的數據和AI生命週期中嵌入治理,涵蓋數據質量、血緣、策略執行以及偏見和合規性的持續監控。”
“通過將治理集成到數據基礎中,組織可以自信地擴展AI,降低風險並滿足監管期望。結果是構建一個值得信賴、企業就緒的AI平臺,推動可靠成果和更快的創新,”他補充道。
 越南中文社