8月24日,中央政策與戰略委員會和國家網絡安全協會作為專業聯合主辦方,與群暉越南和IEC諮詢協調,在河內舉辦了一場主題為“公共部門數字化轉型:建設可持續基礎設施,確保數據安全,實現國家增長目標”的會議。
會議在公共部門經歷“雙重”轉型之際召開:一方面重組組織架構,同時在數字平臺上重新設計運營模式。兩級地方政府模式對數據驅動的治理提出了更高要求,尤其是在社區一級,因為大多數公共服務直接提供給公民。
中央政策與戰略委員會下屬科技部主任阮紅賢表示,科技、創新和數字化轉型已被確定為新增長模式的關鍵驅動力。因此,公共部門不能置身於這一進程之外。
“特別是,自2025年7月起運行的兩級地方政府模式,對重組數據和數字系統提出了重大要求。隨著組織結構和行政邊界的變化,數據也必須在新模式下進行標準化、清理、更新和連接,同時確保連續性、一致性和不間斷的公共服務,”阮紅賢說。
“到2030年的目標是全面數字化行政程序的記錄和結果,統一使用共享數字平臺,並標準化和連接數據庫,以便為人工智能應用做好準備。然而,實際上,數據仍然分散,質量參差不齊,系統之間的互操作性仍然有限。”
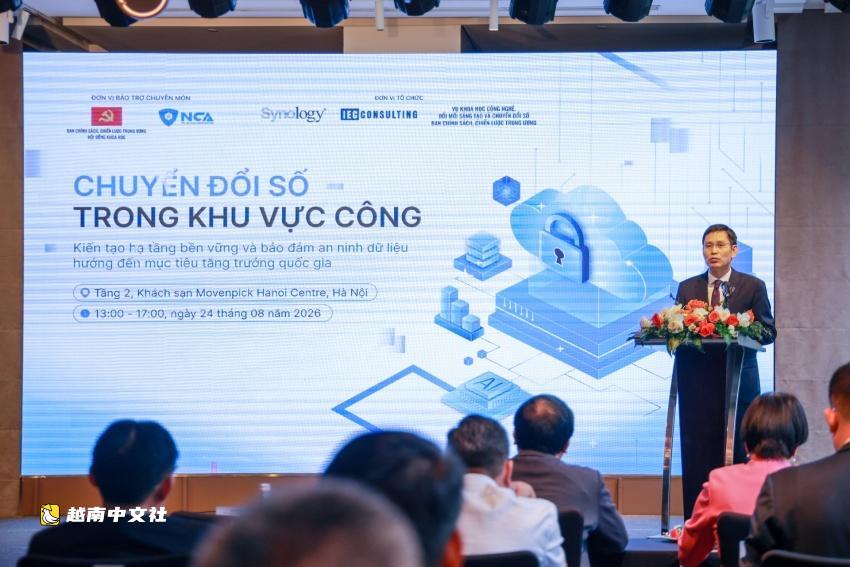
群暉越南國家經理約拉·黎表示,數據保護應被視為一個生態系統,包括數據存儲、管理、備份、恢復、訪問控制和安全監控。
會上介紹的解決方案之一是氣隙,它使備份系統在不需要或檢測到異常活動時能夠與網絡隔離,為數據被加密或破壞的風險提供額外保護。
“因此,公共部門數字化轉型面臨雙重需求:系統必須足夠開放以連接、共享和利用數據,同時又必須足夠安全,以便在事件發生時控制、保護和恢復數據,”黎說。
“在建設數字政府和數據驅動治理的過程中,安全不能是在最後添加的附加層。它必須從基礎設施、系統架構和數據組織的設計階段就嵌入其中。這也是公共部門可持續數字化轉型的關鍵條件,確保政府運作和公民與企業基本服務的連續性。”
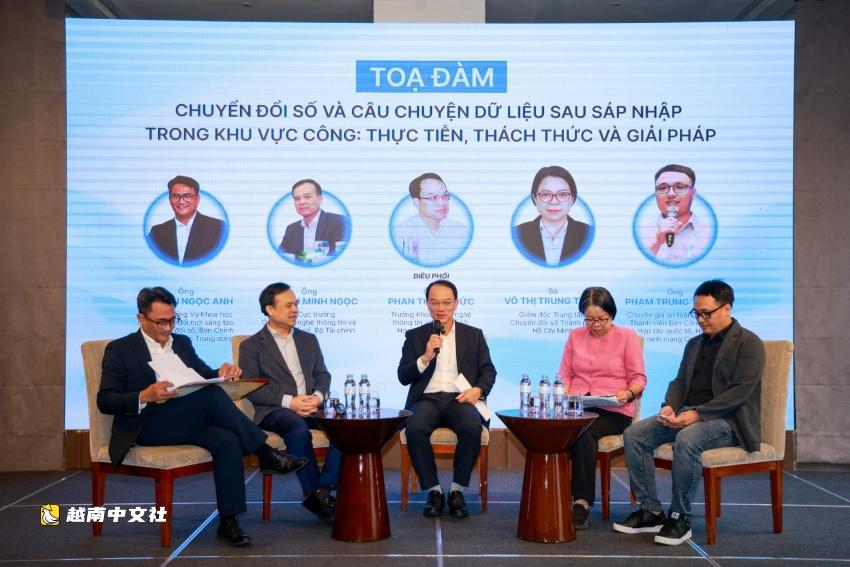
值得注意的是,國家網絡安全協會專家範忠青警告說,從物理基礎設施向雲環境的過渡正迫使許多機構同時運行舊系統和新系統,導致架構複雜,而專門的信息安全人員仍然有限。
“風險不僅發生在系統遭到攻擊時,”範忠青說。“黑客可能隱藏在系統內數月,試圖提升權限然後發動攻擊。到那時,數據可能已被竊取或加密,而為公民提供服務的系統可能會面臨中斷。這也表明,僅僅備份數據已經不夠了。如果備份系統仍與網絡連接,攻擊者可能會試圖破壞或加密備份數據。”
國家網絡安全協會副秘書長兼辦公室主任武維賢表示,隨著數據成為戰略資產和資源,要求不僅是管理和利用它,更重要的是確保其保護。
“網絡安全必須從一開始就建立在基礎設施開發、數據組織和數字系統設計的過程中,”武維賢說。“除了預防能力之外,機構和組織還需要主動建設檢測、響應和恢復能力,以便在事件發生時基本操作能夠繼續並迅速恢復正常。這是當今數據安全方法的一個關鍵方面。保護數據不僅是為了防止攻擊,還必須考慮系統已被攻破、數據已被加密或服務已中斷的情況。”
 越南中文社