
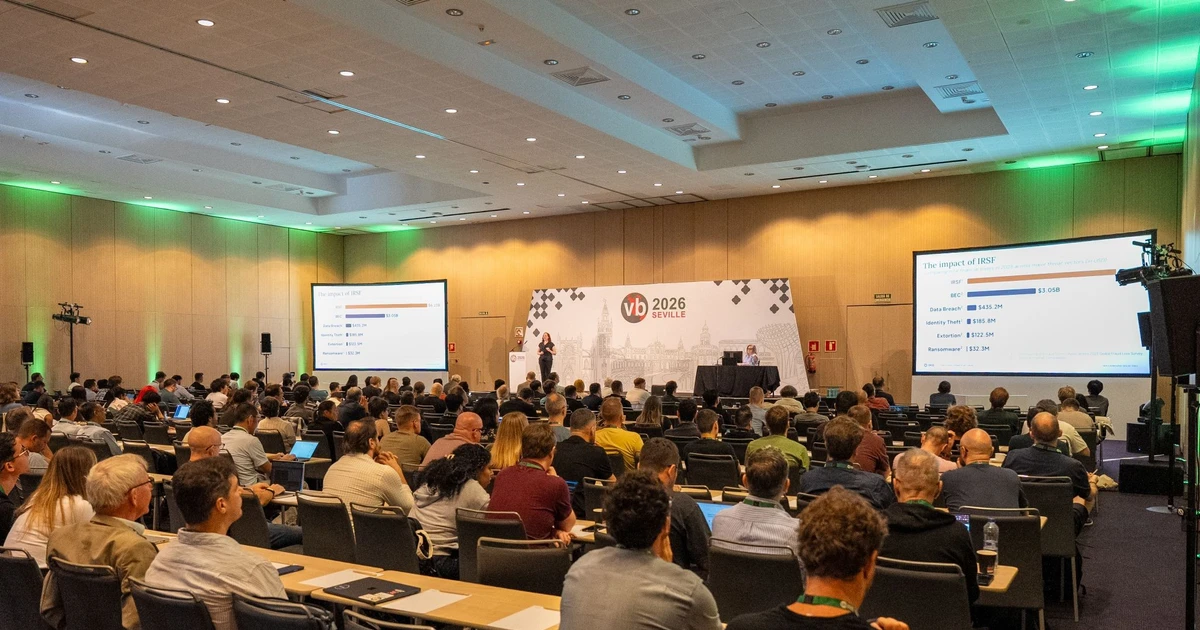
越南電信企業VNPT旗下安全團隊披露,其專家已對一套針對越南機構的多階段惡意軟件工具完成逆向分析,並釐清該工具共九個階段的運作結構。相關研究由VNPT信息安全中心(VNPT Cyber Immunity,簡稱VCI)惡意軟件研究與分析團隊負責人梁明英(Lương Minh Anh)在西班牙塞維利亞舉行的Virus Bulletin Conference 2026上直接介紹。
VCI團隊表示,這套惡意軟件工具被用於針對越南境內的組織。分析顯示,惡意軟件採用多種機制維持運行、隱藏痕跡並降低被發現的可能;研究團隊認為,完整識別其運作方式,是搜尋攻擊跡象工作的重要一環。
基於分析結果,團隊還開發了輔助惡意軟件研究的工具以及用於識別攻擊跡象的檢測規則。按照該團隊的說法,這項工作不僅描述攻擊工具如何運作,也為威脅狩獵、發現和應對定向攻擊提供技術基礎。
Virus Bulletin Conference是國際惡意軟件與網絡安全威脅研究論壇,專業人士在此交流攻擊與防禦技術的新發現。VNPT方面稱,這是VCI專家再次在國際論壇展示研究成果;此前在馬來西亞舉行的AVAR 2025上,該團隊曾介紹一項關於越南境內網絡間諜活動的研究。

 越南中文社

