

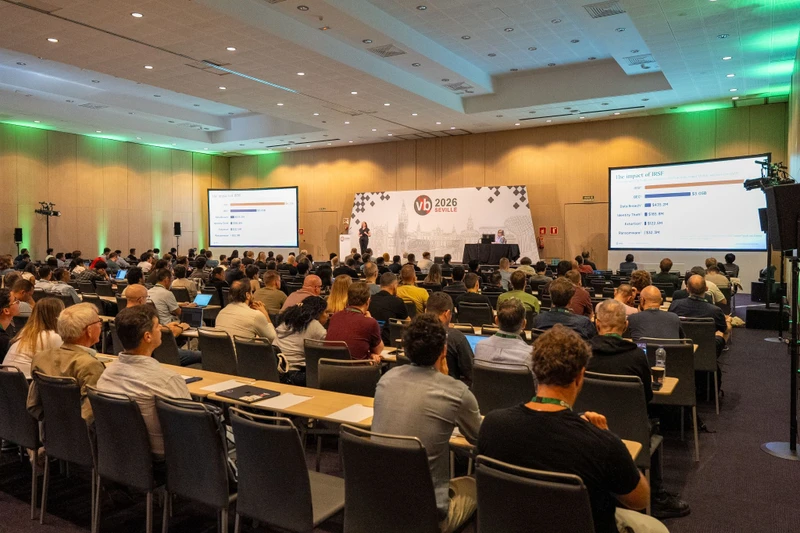
越南电信企业VNPT旗下安全团队披露,其专家已对一套针对越南机构的多阶段恶意软件工具完成逆向分析,并厘清该工具共九个阶段的运作结构。相关研究由VNPT信息安全中心(VNPT Cyber Immunity,简称VCI)恶意软件研究与分析团队负责人梁明英(Lương Minh Anh)在西班牙塞维利亚举行的Virus Bulletin Conference 2026上直接介绍。
VCI团队表示,这套恶意软件工具被用于针对越南境内的组织。分析显示,恶意软件采用多种机制维持运行、隐藏痕迹并降低被发现的可能;研究团队认为,完整识别其运作方式,是搜寻攻击迹象工作的重要一环。
基于分析结果,团队还开发了辅助恶意软件研究的工具以及用于识别攻击迹象的检测规则。按照该团队的说法,这项工作不仅描述攻击工具如何运作,也为威胁狩猎、发现和应对定向攻击提供技术基础。
Virus Bulletin Conference是国际恶意软件与网络安全威胁研究论坛,专业人士在此交流攻击与防御技术的新发现。VNPT方面称,这是VCI专家再次在国际论坛展示研究成果;此前在马来西亚举行的AVAR 2025上,该团队曾介绍一项关于越南境内网络间谍活动的研究。

 越南中文社

