9月28日上午,國會專職代表會議就《數據安全法》草案、《電子身份識別與認證法》草案提出意見。
在生物識別驗證中應用AI的法律責任
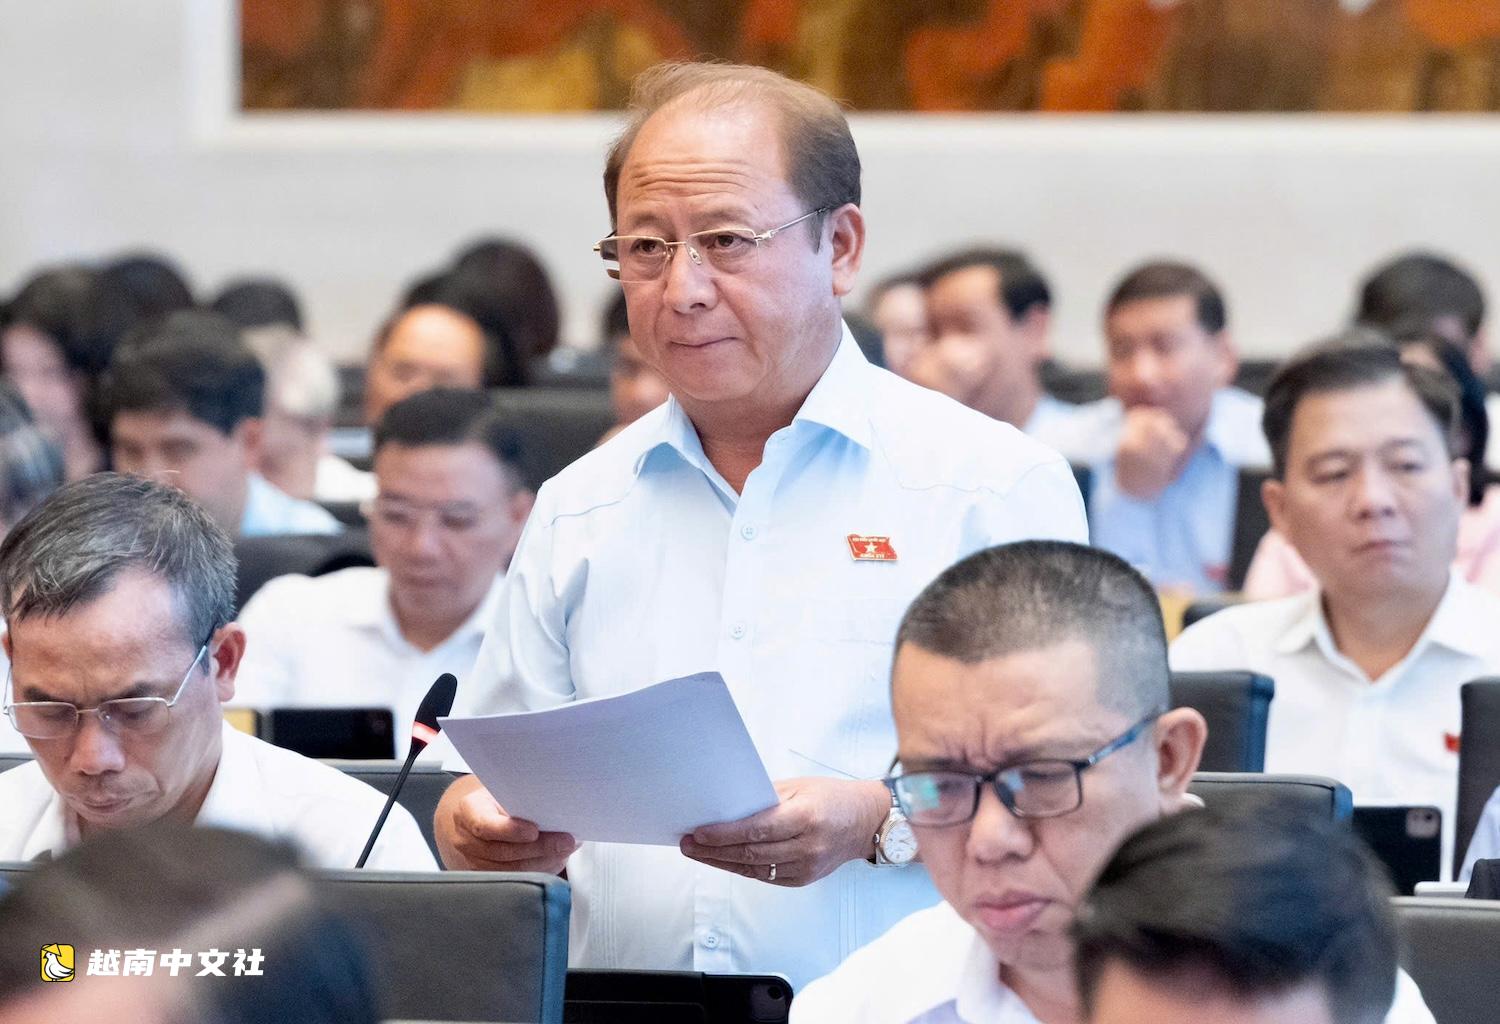
就《電子身份識別與認證法》草案提出意見時,代表宋阿令(老街)關注在生物識別驗證中應用人工智能(AI)時的法律責任規定。
法律草案規定,使用人工智能系統作出的身份識別和認證結果的組織、個人,基於該結果作出的決定承擔最終責任。
但他建議起草機關需要研究並明確:如果驗證錯誤源於服務提供單位的技術漏洞或AI系統故障,提供身份識別、生物識別驗證服務的組織必須承擔連帶損害賠償責任,除非屬於使用者故意或欺詐造成的錯誤。
就電子身份識別對象提出意見時,代表阮氏秀(順化市)認為,法律草案規定的電子身份識別對象非常寬泛。
包括機關、組織、個人;產品、商品、實物財產;數據庫、數據文件、圖像、聲音、視頻、軟件、數字服務、知識產權和數字資產、非物質文化遺產;事件、交易、行為、地點、空間及其他對象。
她說,對某一對象進行身份識別,並不意味著有關該對象的全部數據都成為電子身份。如果像目前這樣規定過寬,法律很容易調整到許多法律主體、財產、數據和事件。
確保受影響者知悉與其數據直接相關的風險
就《數據安全法》草案提出意見時,代表阮氏越娥(海防市)指出,草案已體現出努力解決問題,其中將手續安排為兩組,交由公安部作為受理牽頭單位,並要求重新使用已有信息、檔案和結果。
她認為,這是正確的處理方向,但兩組手續並不意味著只產生兩項手續。問題不在於把手續名稱分成幾組,而在於一個機關、醫院、大學或企業要讓一個數據系統投入運行,實際上要提交多少次數據、等待多少項決定並承擔多少總成本。
如果一項結果已由有權機關依照網絡安全法律進行審查,卻仍須依照本法對同一內容重新評估,那麼僅有一個受理牽頭單位仍不足以減輕負擔。
代表認為,這不僅是行政手續改革的問題。一部數據安全法只有在管理機關能夠把資源集中到真正嚴重的風險上,而機關、組織和企業清楚知道自己要做什麼、與誰做以及結果已被認可到何種程度時,才能發揮效果。
代表阮鄧恩(諒山)援引《數據安全法》規定稱,在共享、提供、交易數據階段,必須採取與數據等級相應的保護措施,數據的經營、轉讓依照數據法律進行。
實際上,被共享、轉讓的一組數據完全可能同時包含個人數據。因此,他建議進一步明確這種情況下的適用原則,以確保三部法律之間的一致性,避免產生不同理解。
關於在發生數據安全事件時保護用戶權益,草案對事件後的報告、處理、調查和數據恢復作了相對具體的規定。
但他建議進一步審查:當數據安全事件直接影響個人權益時,受影響者應如何獲得信息,以便主動保護自身權益。
代表建議研究或責成政府就受影響者的信息內容和方式作出適當規定,確保他們知悉與自己數據直接相關的風險、需要採取的自保措施,並在必要時獲得支持。

 越南中文社